幣安 63 億竊案反轉
黑客根本不需要私鑰
2026 年 10 月 29 日晚間,幣安分布於多條公鏈的熱錢包集中出現異常出金。安全機構 Elliptic 估算被盜資產約 64.3 億美元,幣安口徑則約 63 億美元,規模遠超此前 Bybit 被盜案。創辦人趙長鵬(CZ)隨後在社交平台公開承諾,用戶資金不受損失,全部虧損由幣安承擔。表面看來,這是一次「平台有能力賠付」的危機處理;真正令人不安的,是攻擊手法並不像傳統「偷走私鑰」。
幣安初步調查指,私鑰並未直接外洩。外部安全機構把重心放在簽名授權與審批控制層:攻擊者似乎拿到了驅動系統生成合法簽名的權限,令資金在不同架構的錢包上同步流出。換言之,即使私鑰仍鎖在硬件加密模組或多方計算系統裡,只要上層簽名流程被操控,結果與鑰匙被偷走幾乎無異。
鏈上記錄顯示,UTC 時間 10 月 29 日約 20:05,XRP 賬本上 5 個幣安錢包率先向同一地址轉出;其後約半小時內,Solana、比特幣、以太坊、波場等十多條公鏈熱錢包接連被盜。僅以太坊上一筆核心交易,就在約 3 分 24 秒內轉出約 25.3 億美元資產。攻擊節奏之快、鏈種之廣,令「單點私鑰外洩」難以完整解釋整場事件。
市場一度把矛頭指向以太坊 EIP-7702 授權機制。攻擊者向 Binance14 錢包提交包含 50 份連續 nonce 的授權交易,以「盲狙」方式命中可用序號,再調用掃款合約一次轉走上萬枚 ETH 與大量代幣;其後更憑跨賬戶權限轉走約 8.23 億枚 USDC。但 XRP、Solana 的資金在該授權上鏈前已流出,Binance16 亦未依賴 EIP-7702 就被普通簽名交易轉走約 1.74 億美元。EIP-7702 頂多解釋以太坊局部,解釋不了多鏈同步失守。
資產一旦簽名上鏈,交易所第一道防線已失效,只能寄望發行方凍結與鏈上攔截。Tether 其後凍結約 11.8 億枚 USDT,Circle 凍結約 8.23 億枚 USDC;截至 10 月 31 日,約 28.5 億美元資產被凍結,約佔被盜總額 44%,絕大多數為穩定幣。黑客則搶先把可凍結穩定幣折價 12% 至 26% 換成 ETH、TRX 等原生資產,並在波場高頻拆分轉賬。最終仍掌握約 32.1 億美元難以單方面凍結的原生幣。
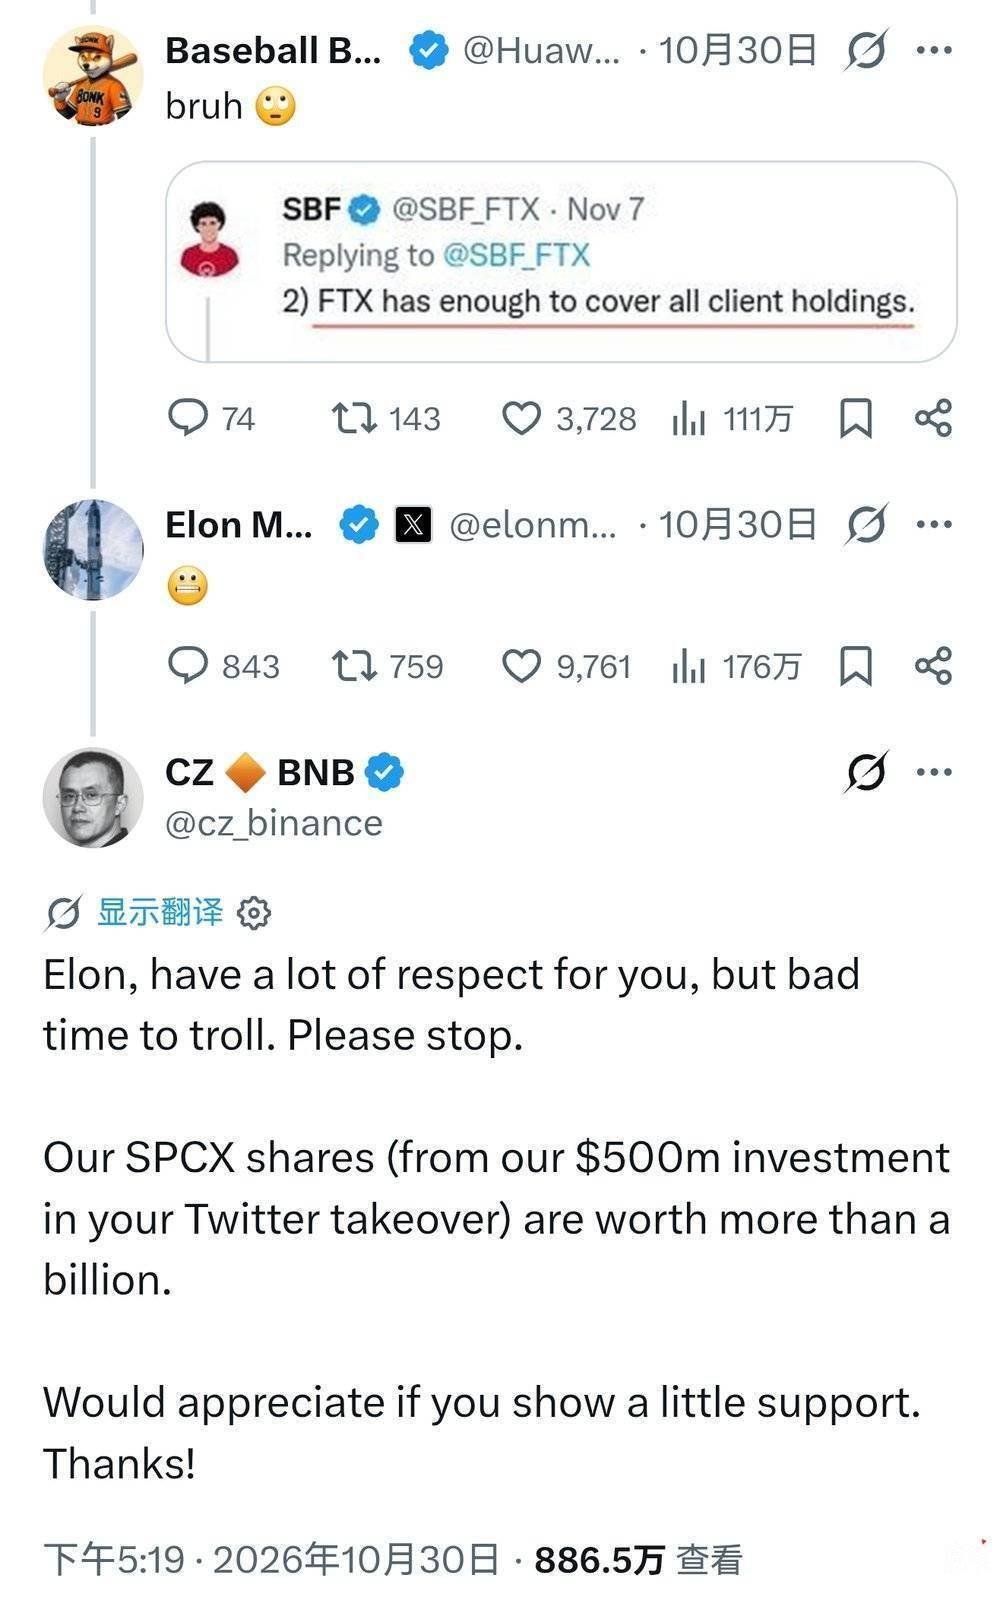
趙長鵬對外承諾賠付後,有人在評論區貼出 FTX 崩盤前「資金足夠覆蓋客戶」的舊聲明作對比,馬斯克留下皺眉表情,輿論瞬間升溫。約五小時後,趙長鵬公開回覆:十分敬重對方,但當下不宜調侃,並提及幣安曾出資 5 億美元支持其收購 Twitter,希望對方給予一點支持;馬斯克未再回應。對頭部交易所而言,信任危機往往比虧損數字更刺痛。
這次事件提醒行業:硬件錢包、HSM 與私鑰保管只是底層;交易發起、風險審核、簽名生成、鏈上廣播之間必須互相隔離,並對陌生合約授權、連續批量簽名、全餘額轉出、跨鏈集中出金設置硬性熔斷。幣安有能力拿出逾 63 億美元兜底,中小型交易所未必撐得住同等規模攻擊。當平台保管銀行級體量的用戶資產,真正的隱患往往不是私鑰被偷走,而是系統主動為攻擊者打開大門。