官邸定位可外購
自衛隊三百處曝光
據調查報道,在日本境內收集得來的智能手機定位資料,正被海外數據仲介買賣。調查發現,首相官邸、國會議事堂,以至防衛省及自衛隊多處設施,都出現過到訪紀錄。必須強調的是,這是針對商業流通定位數據的調查發現,並非已獲官方確認的政府系統入侵,也不是當局承認的機密外洩。相關紀錄目前只能視為調查結果,而不能當成已經查證的官方事故。
有報道指,調查團隊曾聯繫 18 家海外數據仲介,並在未簽署合約的情況下,從其中一家取得免費樣本。樣本覆蓋日本全國約 1 個月的數據,共約 423 億行,涉及逾 4,000 萬個終端識別碼。報道同時提醒,同一部手機可能產生多個識別碼,因此識別碼數量不能直接理解為手機部數。調查團隊其後亦向其他仲介購買 2025 年及 2026 年不同時段的數據,並表示部分紀錄可能並不準確;他們又稱,並未從這些另行購得的數據中識別出具體個人。
據調查報道,相關數據中出現了多處國家中樞的到訪紀錄,包括首相官邸、國會議事堂,以及內閣官房所在、於今年 7 月成立的國家情報局辦公大樓,還有防衛省市谷總部附近。這些地點本應屬於高度敏感的區域,但調查指,只要從海外仲介取得數據,便可看到相關經緯度與時間戳記。這並不等於有人已經證實攻破了官邸或防衛系統,而是顯示商業流通的定位紀錄,已足以描繪出入軌跡。
調查稱,截至今年 4 月,團隊以防衛省網站可確認位置的防衛省及陸、海、空自衛隊設施為範圍,共檢視 349 處,其中 304 處出現定位紀錄,涵蓋駐屯地、基地及演習場等。報道又指,逾 1 萬個終端識別碼,曾在其中至少一處設施留下 12 日或以上的紀錄。調查認為,若把不同設施之間的移動軌跡串聯起來,有可能推斷所屬部隊及活動情況。這些判斷同樣屬於調查分析,尚未見官方就每一處紀錄作出逐一確認。
據調查報道,這些資料主要來自智能手機應用程式的全球定位系統(GPS)。當使用者允許取用位置權限,相關數據便可能傳送至應用程式供應商,並在服務條款下再交予第三方。數據通常用於人流分析及定向廣告,當中一部分則被海外仲介當成商品出售。換言之,問題核心並非單一系統被攻破,而是使用者授權後的定位資訊,已進入跨境買賣的商業鏈。
按照日本現行個人資料法規,單憑無法直接識別個人的經緯度座標,一般不被視為個人資料。但統計數理研究所熟悉匿名化技術的南和宏指出,每個人的移動模式都相當獨特,即使去掉姓名,仍可能被重新識別,而要對定位數據做到完全匿名,並不容易。這項警示說明,數據縱使以匿名識別碼形式流通,並不代表當事人的行蹤就無法被還原。
調查稱,團隊從免費樣本中,把一名人士夜間經常停留的建築物,與不動產登記資料及防衛省人事資訊比對後,發現住戶姓名與一名海上自衛隊人員相同,因而指認其身份。報道並沒有把這項比對表述為司法鑑定,外界亦不宜把它理解成已獲官方確認的點名結果。據報,該名人員的紀錄亦出現在神奈川縣橫須賀的海上作戰中心附近:同一天上午 6:24 曾在附近移動,晚上 8:07 則出現在鄰近停車場;停泊艦艇的港區也有大量紀錄。該中心設有自衛艦隊司令部,並負責與其他自衛隊、美軍及相關省廳協調。另在陸上總隊所在的朝霞駐屯地,調查指一名相信為幹部的人士,一個月內被記錄逾 17 萬次,平均每分鐘約 4 次。
美國軍方同樣關注這類風險。據報,負責中東等地的美國中央司令部曾於今年 4 月向國會表示,接獲多宗威脅報告,指敵對勢力濫用商業定位數據,以鎖定或監視美軍相關人員;這被報道形容為美方首次正式承認此類威脅。報道指,美軍各軍種已在政府配發的裝置上採取防追蹤措施,但私人手機仍可能成為缺口;多名參議員亦於 9 月要求國防部進一步調查。調查又稱,在 2 月的樣本中,沖繩普天間及嘉手納基地的美軍航空器附近也出現定位紀錄,並處於可追蹤動向的狀態。這些發現同樣來自調查分析,並非美日官方已共同公布的事故結論。
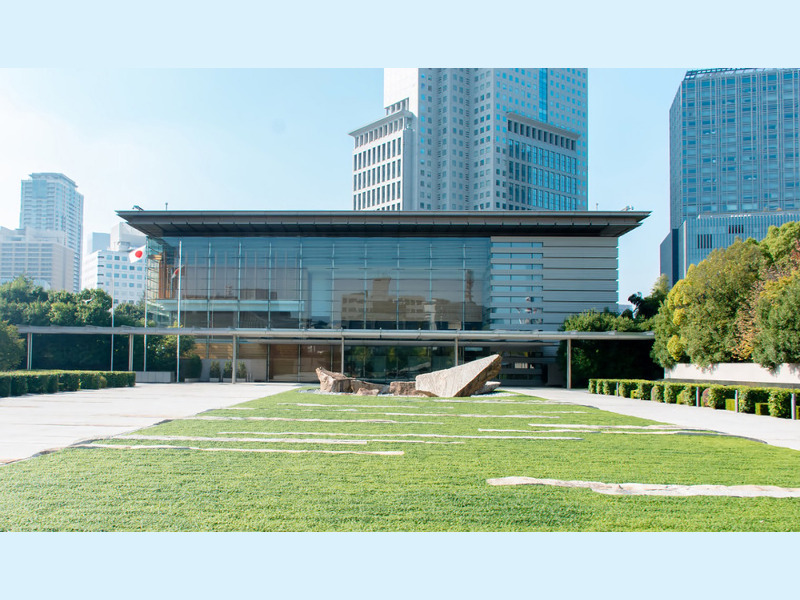
日本防衛省回應稱,已知悉定位資料外流的風險;公務手機只保留必要功能,不應安裝不必要的應用程式。該省同時表示,要限制人員在下班後使用私人手機應用程式並不容易,但會繼續向職員及自衛隊員說明相關風險。另有調查發現,在另行購得的數據中,東京元赤坂迎賓館曾在首相高市早苗會晤美國總統特朗普(Donald Trump)及法國總統馬克龍(Emmanuel Macron)前出現定位紀錄;該處戒備森嚴,只有少數相關人士可以進入。同一批購得的數據亦顯示,高市早苗在首相官邸會晤加拿大總理卡尼(Mark Carney)及意大利總理梅洛尼(Giorgia Meloni)當日,官邸同樣留下進出紀錄。上述會面場地的紀錄,只能說明商業數據中出現過相關位置,而不能直接等同於警衛系統已被攻破。